 lumpics.ru
Перед удалением раздела создайте точку восстановления или сохраните ветку в файл: выделите нужный раздел в «Редакторе реестра», откройте меню «Файл» — «Экспорт» и укажите имя файла. Убедитесь, что удаляется именно тот раздел, который вам нужен: ошибочное удаление системных ключей может нарушить работу Windows.
Читайте также: Создание резервной копии реестра в Windows
Способ 1: Смена владельца и полный доступ к разделу
Чаще всего раздел реестра не удаляется потому, что его владельцем назначена система или служба TrustedInstaller, а у вашей учетной записи нет права на удаление. Windows защищает такие ключи от случайных изменений, поэтому даже администратор получает отказ. Решение состоит в том, чтобы назначить себя владельцем раздела и выдать себе полный доступ.
- Нажмите Win + R, введите команду
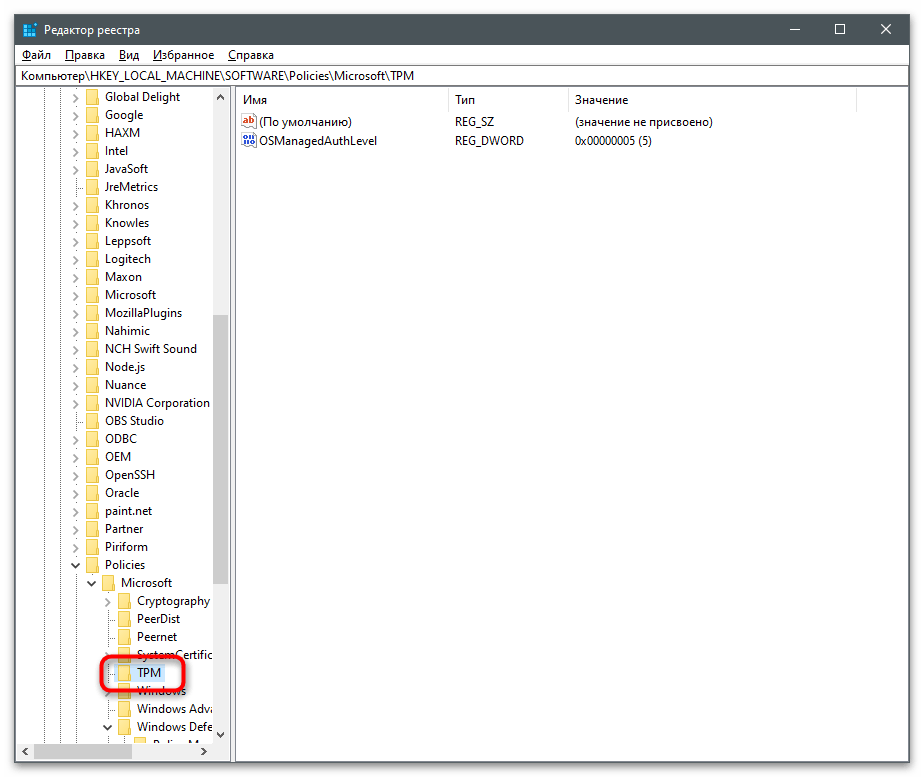
regeditи нажмите Enter. В окне контроля учетных записей выберите «Да». - В левой части окна найдите раздел, который не удаляется, затем щелкните по нему правой кнопкой мыши.
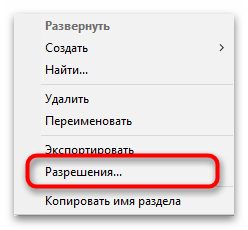
- В открывшемся меню выберите пункт «Разрешения».
- Под списком разрешений нажмите кнопку «Дополнительно».
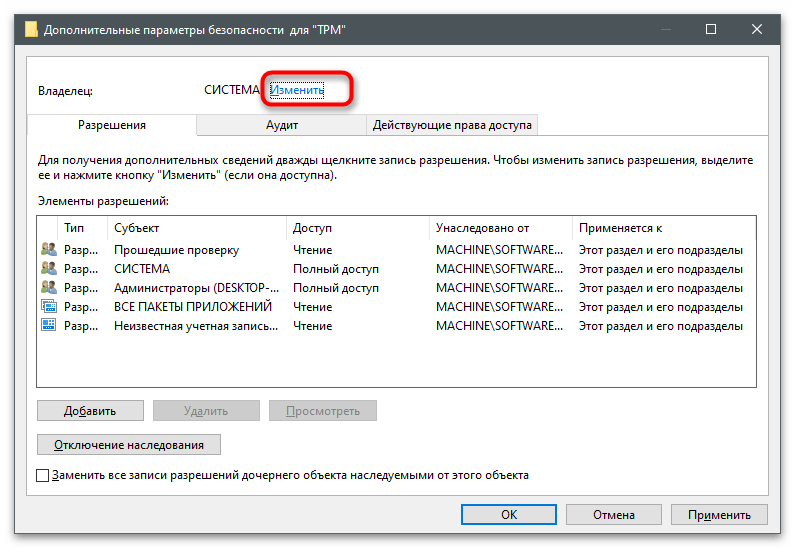
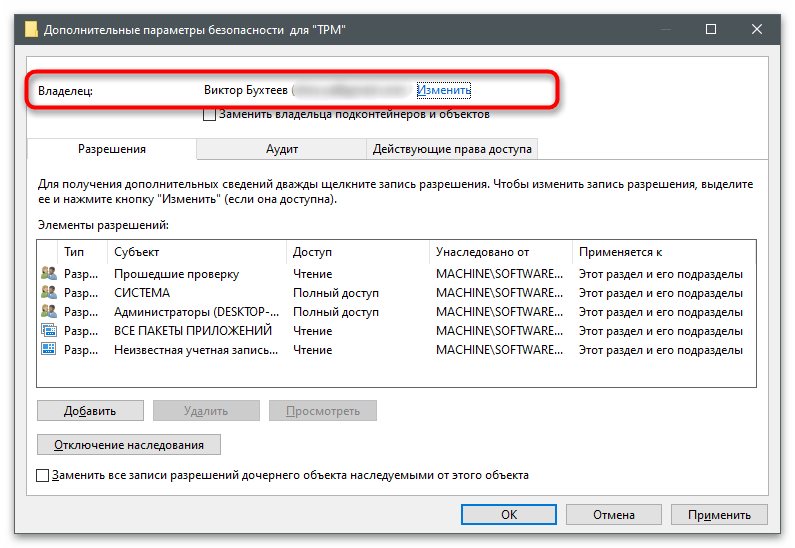
- Вверху окна найдите строку «Владелец». Обычно там указана «СИСТЕМА» или TrustedInstaller, а справа от нее находится ссылка «Изменить»: нажмите на нее.
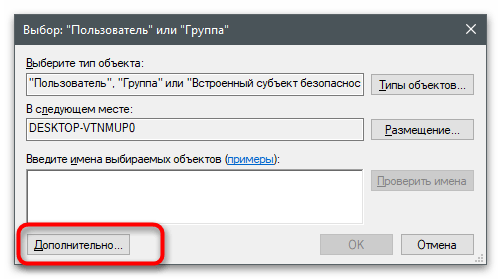
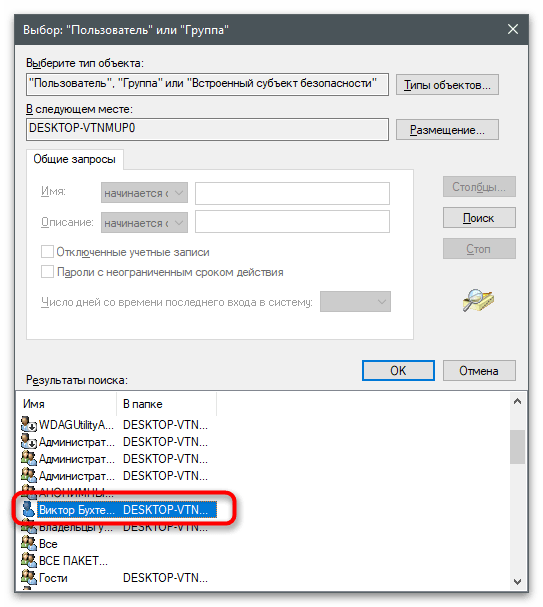
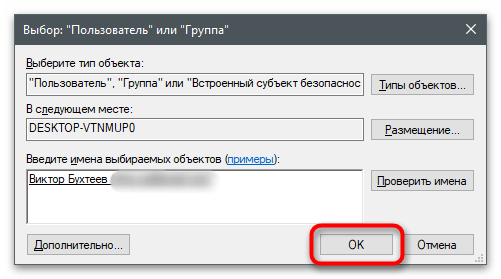
- В окне «Выбор: Пользователь или Группа» введите в поле «Введите имена выбираемых объектов» имя своей учетной записи. Если вы не уверены, как оно пишется, нажмите кнопку «Дополнительно».
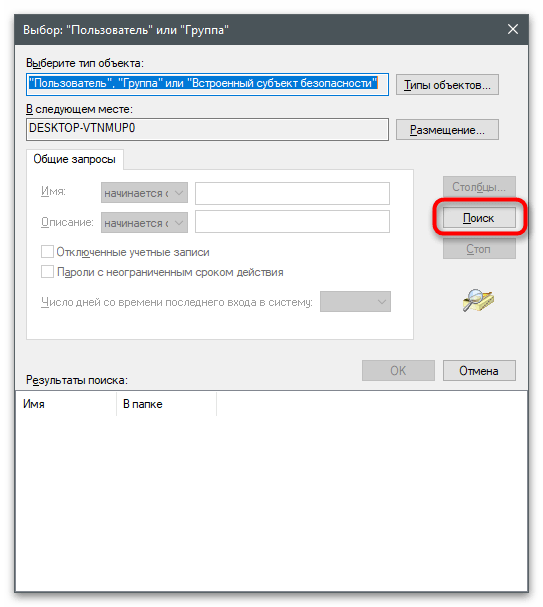
- В расширенном окне нажмите кнопку «Поиск».
- Дождитесь, когда в нижней части окна отобразится список учетных записей, затем выделите в нем свою.
- Нажмите «ОК», затем еще раз «ОК», чтобы вернуться в окно «Дополнительные параметры безопасности».
- Проверьте, что в строке «Владелец» теперь стоит ваше имя, после чего закройте окно с разрешениями.
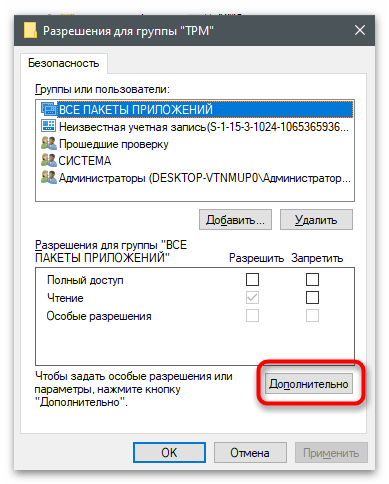
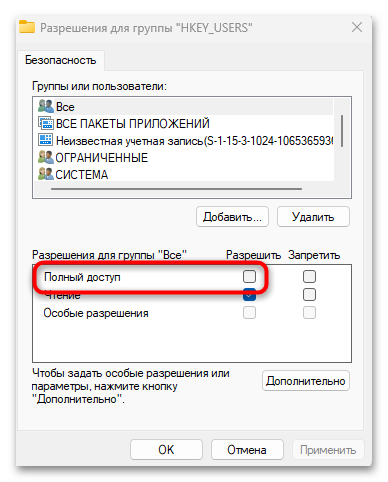
Смена владельца лишь позволяет менять права, поэтому после нее откройте «Разрешения» для раздела еще раз, выделите свою учетную запись в списке и отметьте в столбце «Разрешить» пункт «Полный доступ».
Если у раздела есть вложенные подразделы, в окне «Дополнительные параметры безопасности» отметьте флажок «Заменить владельца подконтейнеров и объектов», тогда новые права получат все дочерние ключи. После этого щелкните по разделу правой кнопкой мыши и выберите «Удалить».
Способ 2: Запуск «Редактора реестра» от имени системы через PsExec
PsExec входит в набор утилит PsTools от Microsoft и позволяет открыть любую программу от имени учетной записи SYSTEM. У нее прав на защищенные разделы больше, чем у администратора, поэтому ключи, которые не удалось убрать в первом способе, нередко удаляются именно так. В Windows 11 утилита работает так же, как в прошлых версиях, однако есть несколько нюансов.
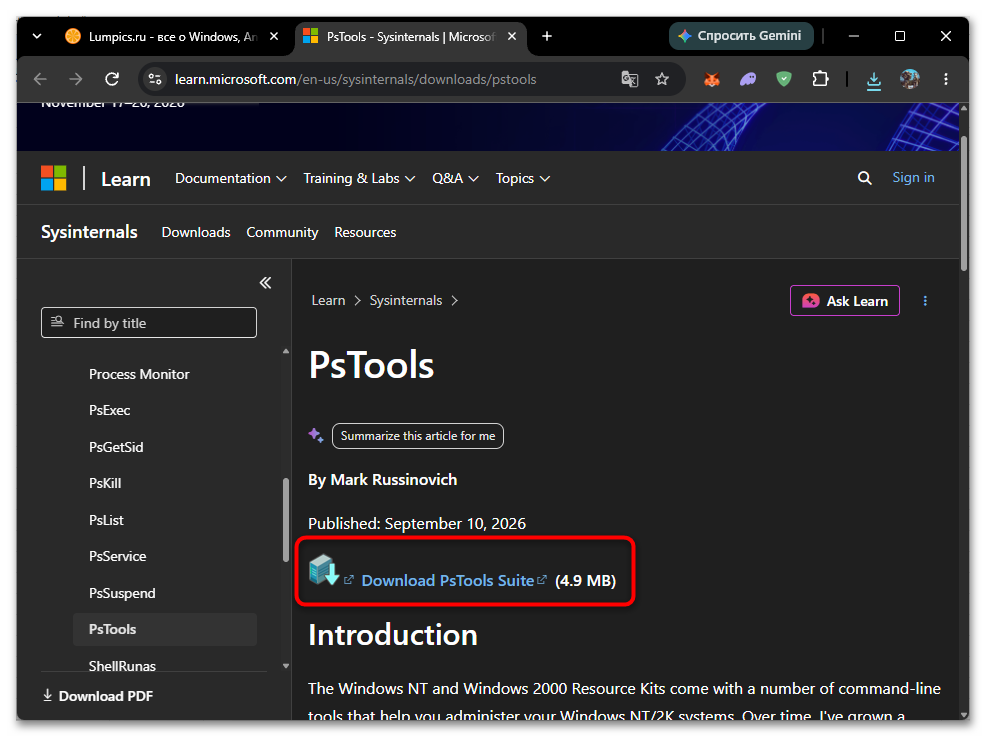
- Откройте страницу PsTools на сайте Microsoft в разделе Sysinternals и нажмите ссылку «Download PsTools».
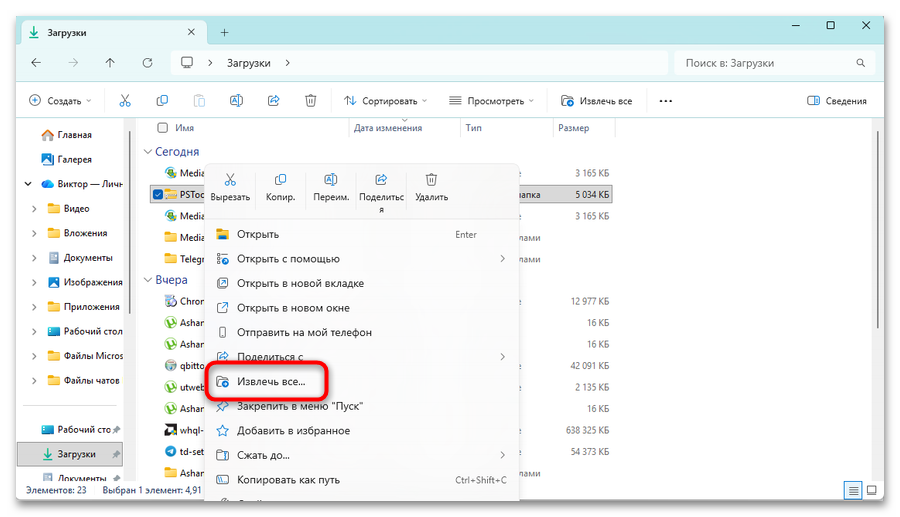
- Зайдите в папку «Загрузки», щелкните по архиву PSTools.zip правой кнопкой мыши и выберите «Извлечь все».
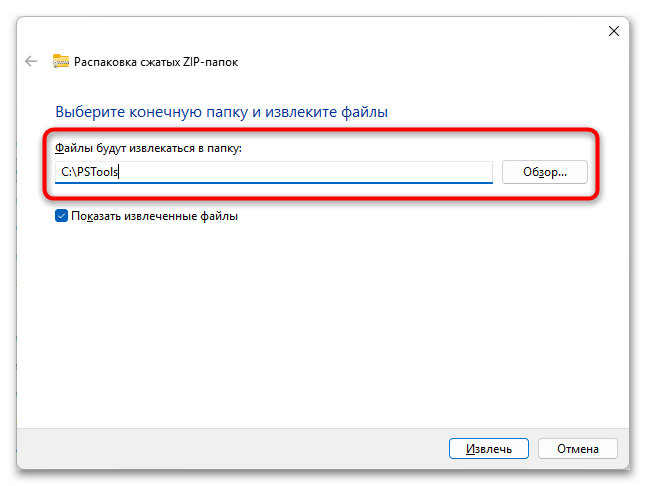
- В поле с путем введите
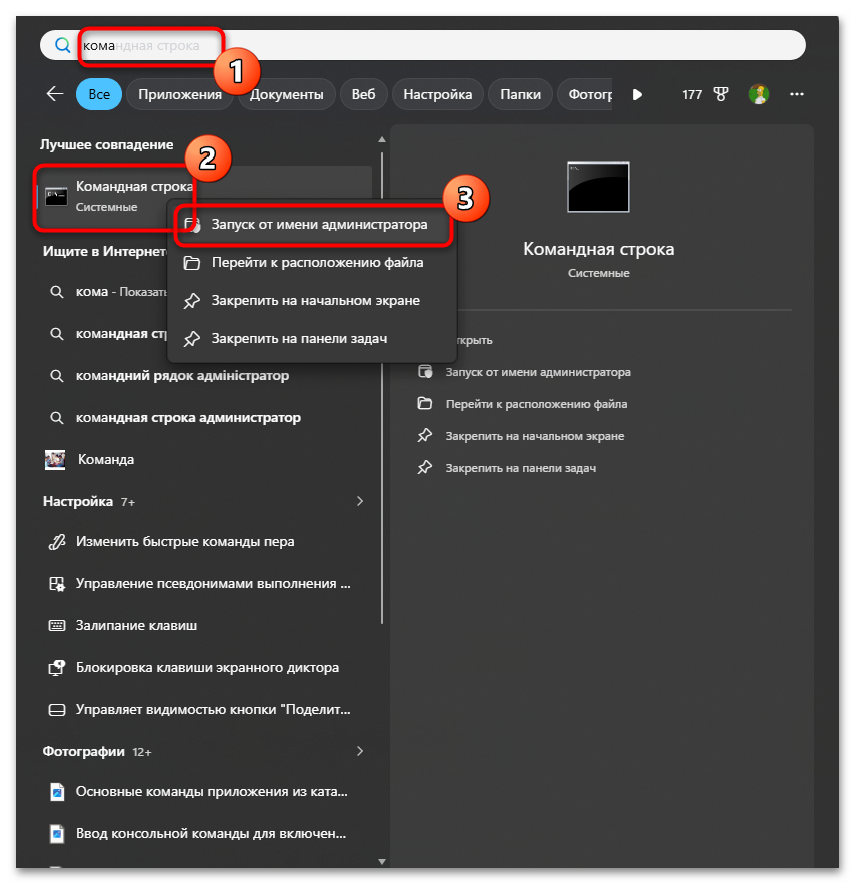
C:\PSToolsи нажмите «Извлечь». Так утилиты окажутся в отдельной папке, а системные каталоги останутся нетронутыми. - Введите в поиске меню «Пуск» слова «Командная строка», щелкните по найденному приложению правой кнопкой мыши и выберите «Запуск от имени администратора».
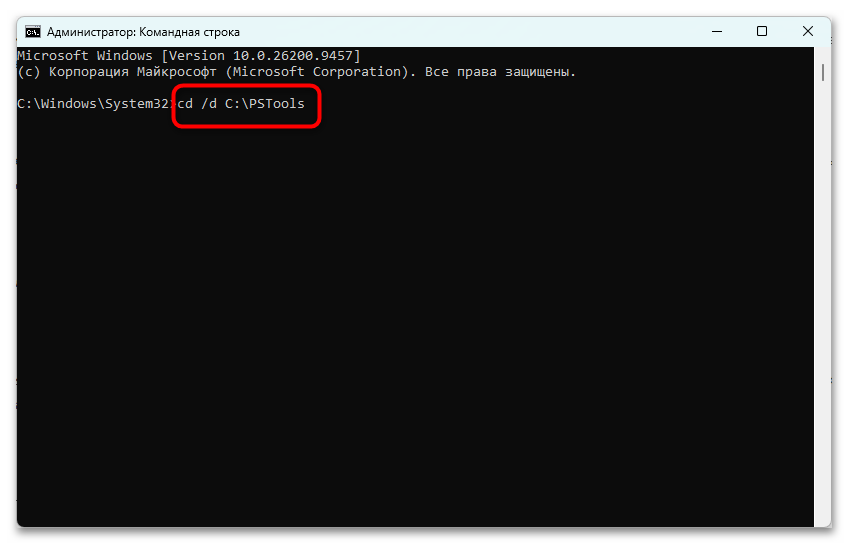
- Перейдите в папку с утилитами командой
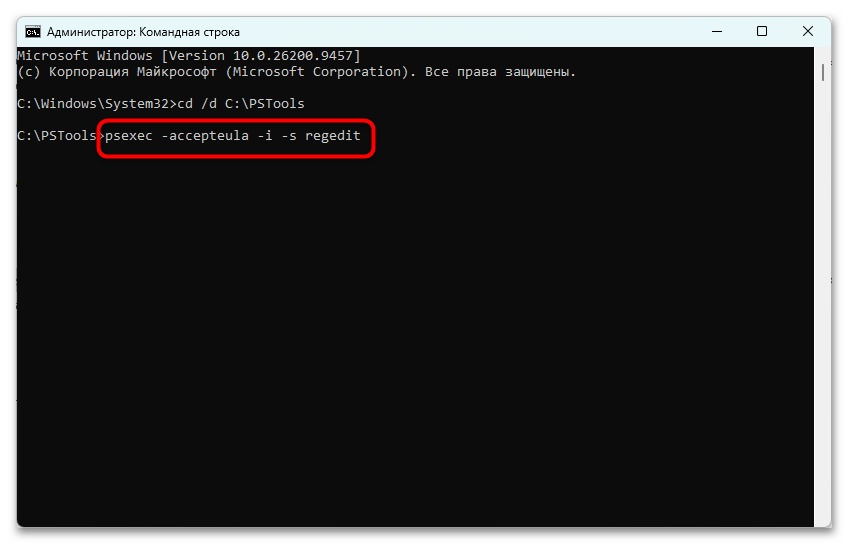
cd /d C:\PSToolsи нажмите Enter. - Введите команду
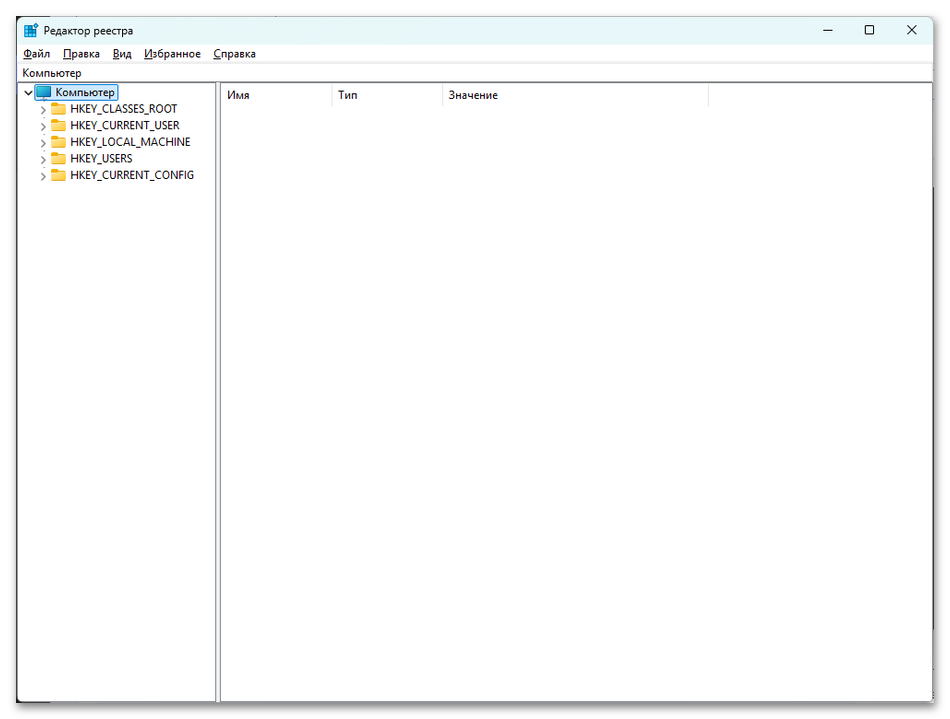
psexec -accepteula -i -s regeditи нажмите Enter. Параметр-accepteulaсразу принимает лицензионное соглашение, а-sзапускает программу от имени системы. - Откроется «Редактор реестра», внешне не отличающийся от обычного. Найдите нужный раздел и удалите его.
Команду нужно вводить именно в классической командной строке: в PowerShell запуск утилиты записывается иначе, из-за чего появляется ошибка о неизвестной команде. Антивирусы иногда принимают PsExec за средство удаленного администрирования и блокируют его, хотя Microsoft называет такие срабатывания ложными. Если раздел по-прежнему не удаляется, его владельцем, скорее всего, назначен TrustedInstaller, а прав SYSTEM недостаточно: перейдите к четвертому способу.
Способ 3: Удаление раздела в безопасном режиме
В безопасном режиме Windows загружает только необходимые драйверы и службы, поэтому ключи, которые заняты сторонними драйверами или программами, освобождаются. Способ помогает, когда раздел остался после удаления программы, а ее служба продолжает работать в обычном режиме. Пример — драйвер PawnIO, который устанавливают LibreHardwareMonitor и FanControl.
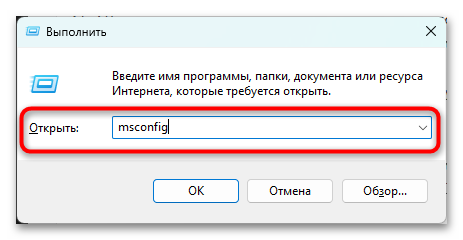
- Нажмите Win + R, введите
msconfigи нажмите Enter: откроется окно «Конфигурация системы». - Перейдите на вкладку «Загрузка».
- В блоке «Параметры загрузки» отметьте флажок «Безопасный режим» и оставьте ниже вариант «Минимальная».
- Закройте все программы, нажмите «ОК», а в появившемся окне выберите «Перезагрузка».
- После входа в систему запустите «Редактор реестра»: нажмите Win + R, введите
regeditи подтвердите ввод. В углах экрана вы увидите надпись «Безопасный режим». - Найдите нужный раздел, щелкните по нему правой кнопкой мыши, выберите «Удалить» и подтвердите действие кнопкой «Да».
- Снова откройте «Конфигурацию системы», на вкладке «Загрузка» снимите флажок «Безопасный режим», нажмите «ОК» и перезагрузите компьютер.
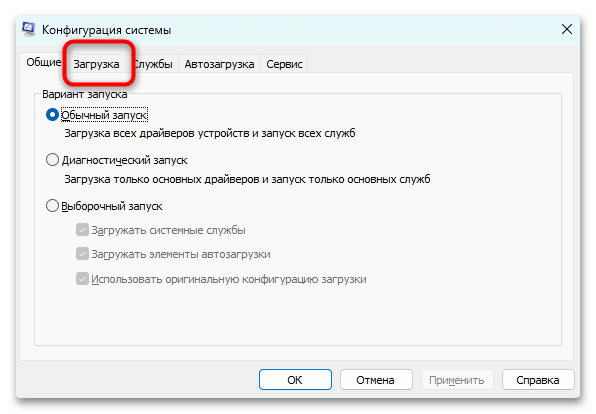
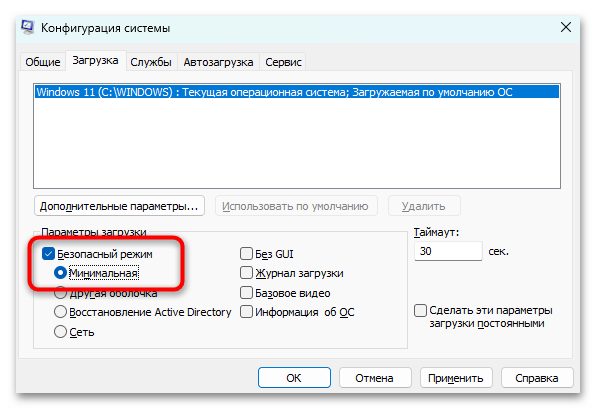
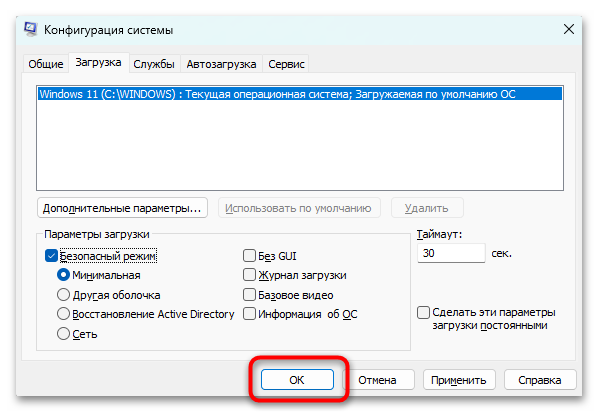
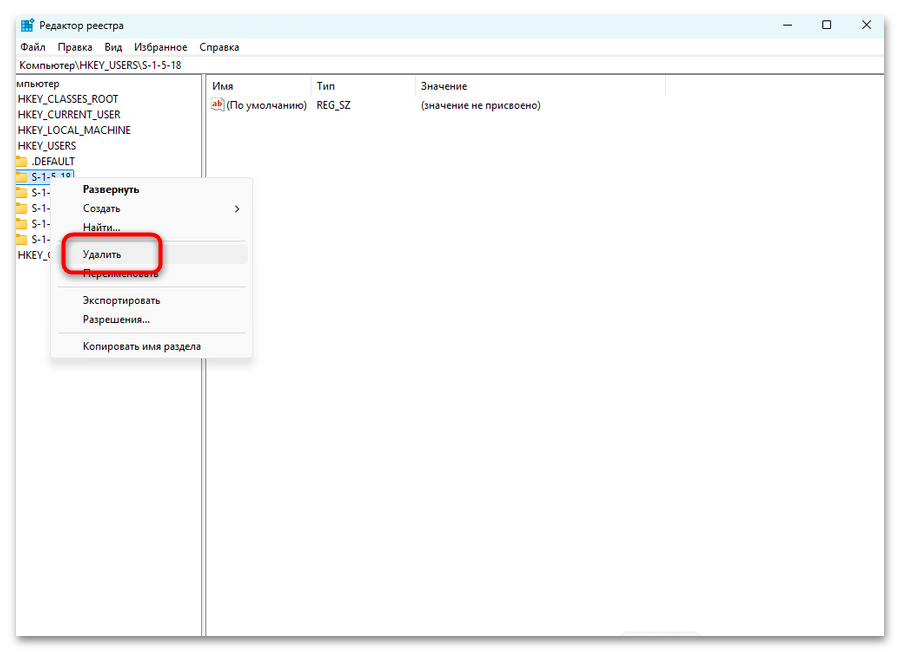
Последний шаг обязателен: без него Windows продолжит запускаться в безопасном режиме при каждом включении. Если и в безопасном режиме раздел не удаляется, смените его владельца по инструкции из первого способа и повторите попытку.
Способ 4: Запуск редактора от имени TrustedInstaller
Часть системных разделов принадлежит службе TrustedInstaller, а для их удаления прав SYSTEM не хватает. Для таких случаев подойдет утилита PowerRun: она бесплатная, не требует установки и открывает выбранную программу с правами TrustedInstaller. Интерфейс программы поддерживает русский язык, а версия 1.9 совместима с Windows 11.
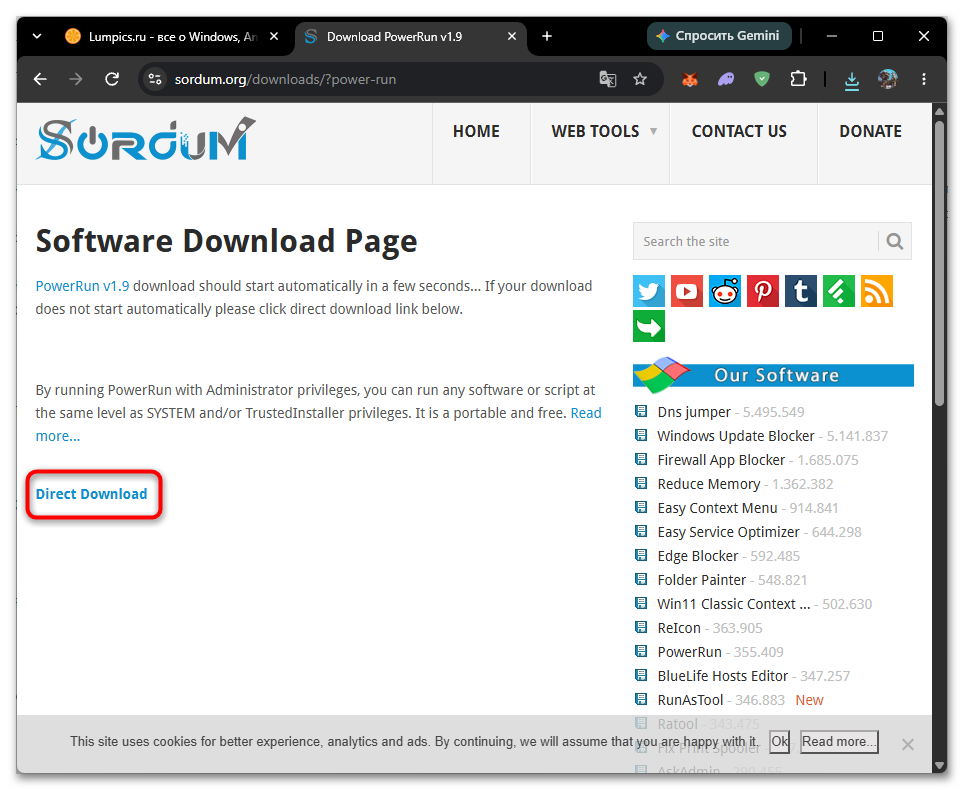
- Откройте официальный сайт Sordum, перейдите на страницу PowerRun и скачайте архив кнопкой загрузки.
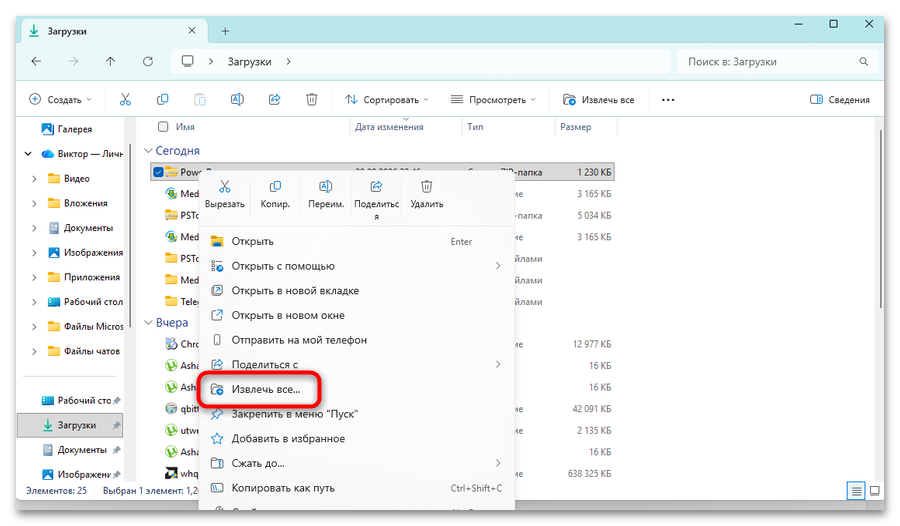
- Щелкните по архиву правой кнопкой мыши, выберите «Извлечь все» и нажмите «Извлечь».
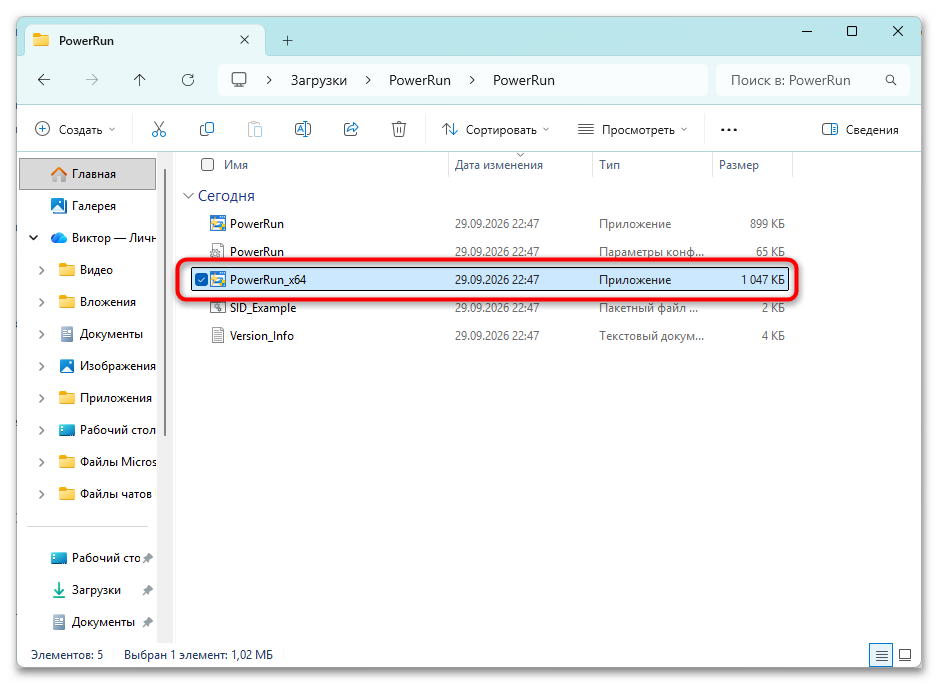
- Запустите файл PowerRun_x64.exe из папки с распакованными файлами и подтвердите запрос контроля учетных записей.
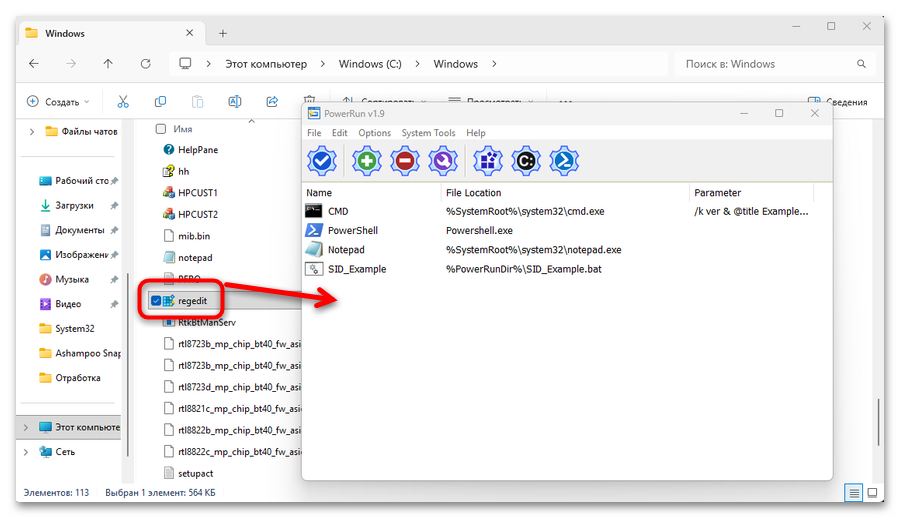
- Перетащите файл
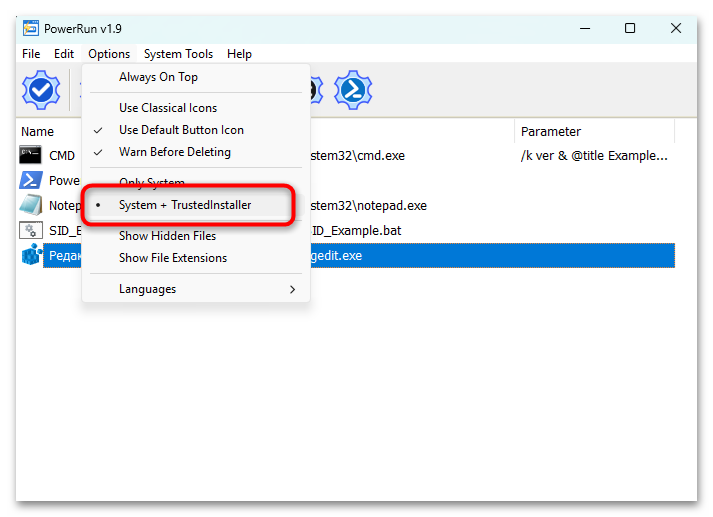
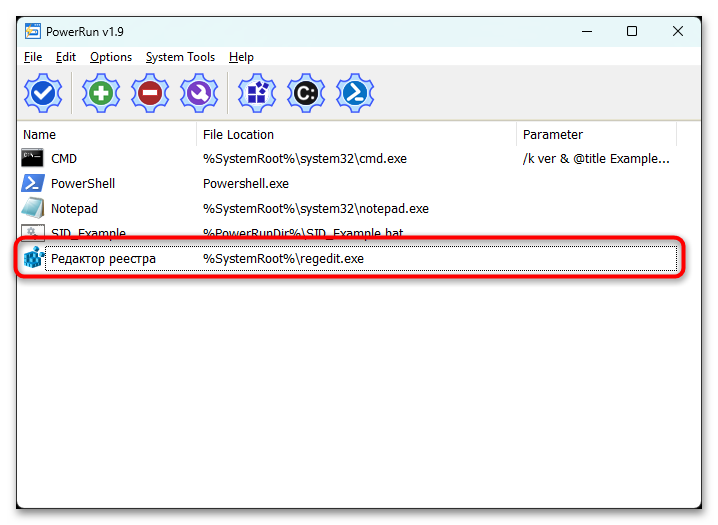
C:\Windows\regedit.exeв окно программы, чтобы добавить редактор в список. - Откройте меню с параметрами запуска и выберите вариант, включающий TrustedInstaller.
- Выделите строку с «Редактором реестра» в списке и нажмите кнопку запуска либо выберите пункт «Run File» в контекстном меню.
- В открывшемся редакторе найдите нужный раздел и удалите его.
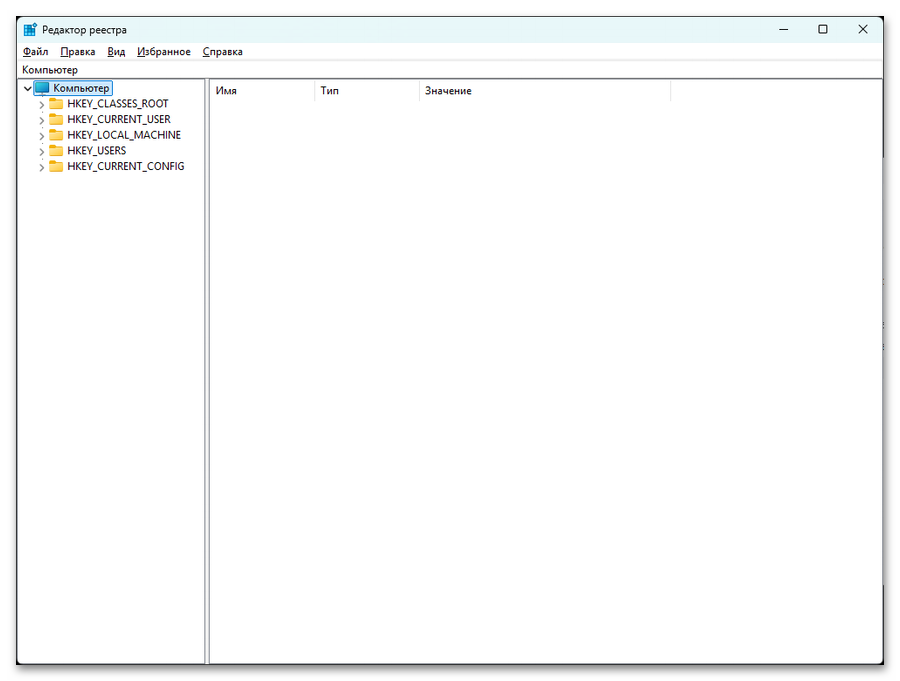
«Редактор реестра», запущенный таким способом, получает те же права, что и сама Windows, поэтому работайте в нем аккуратно и удаляйте только выбранный раздел. Утилита от сторонних разработчиков может вызывать срабатывание антивируса, а скачивать ее следует только с официального сайта.
Способ 5: Удаление разделов со скрытыми символами через RegDelNull
Раздел реестра может содержать в названии невидимый нулевой символ. Такие ключи создаются при сбоях установки программ, а «Редактор реестра» не может ни открыть, ни удалить их и выдает ошибку удаления. Утилита RegDelNull от Sysinternals находит такие разделы и заменяет невидимый символ обычным, после чего раздел можно удалить.
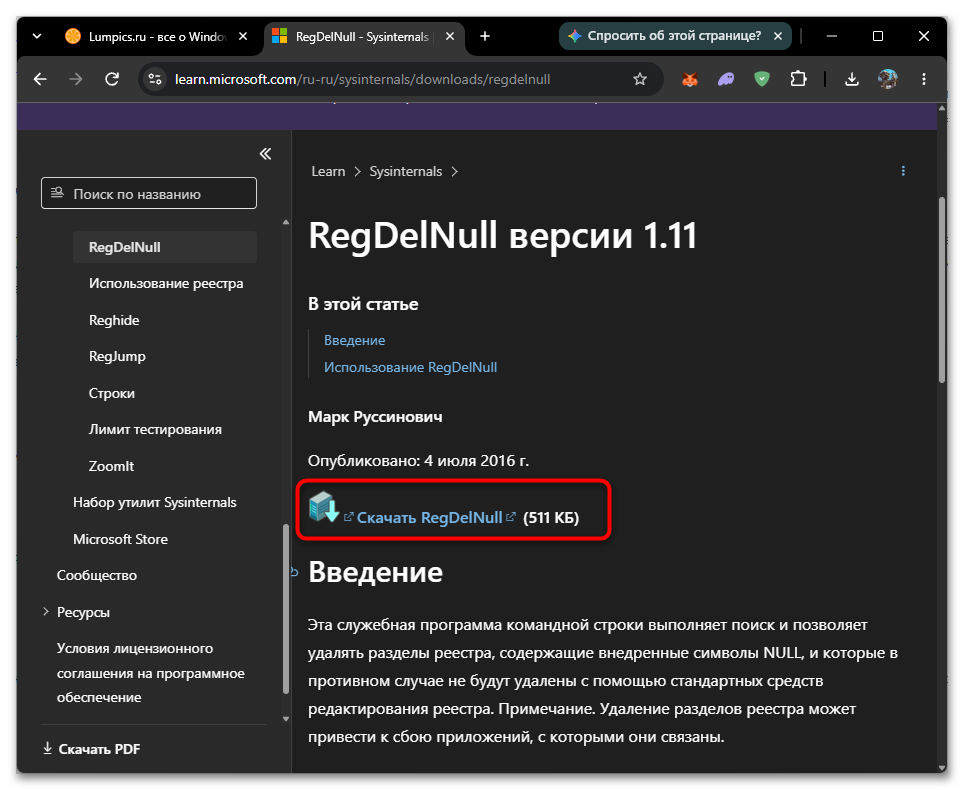
- Откройте страницу RegDelNull на сайте Microsoft в разделе Sysinternals и нажмите ссылку «Скачать RegDelNull».
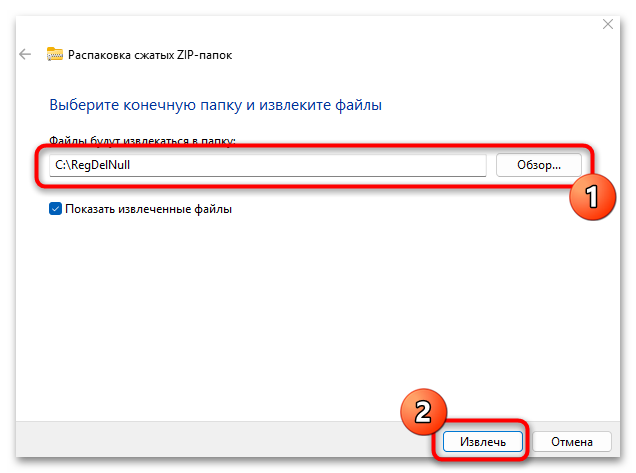
- Щелкните по скачанному архиву правой кнопкой мыши, выберите «Извлечь все», введите
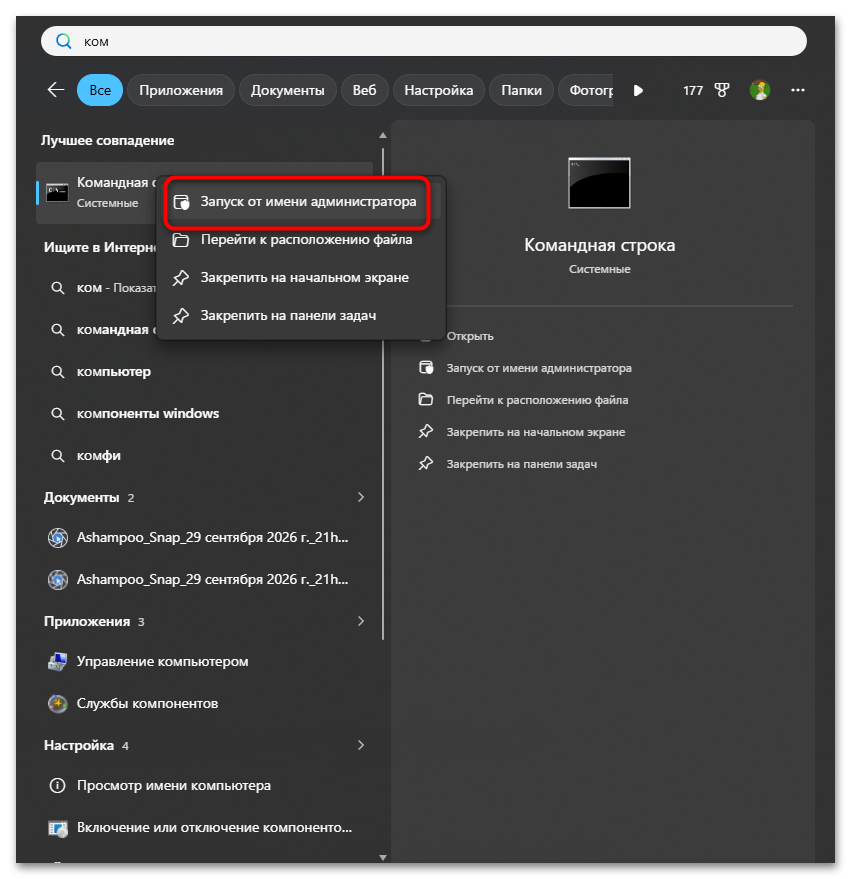
C:\RegDelNullи нажмите «Извлечь». - Запустите «Командную строку» от имени администратора через поиск в меню «Пуск» и подтвердите запрос контроля учетных записей.
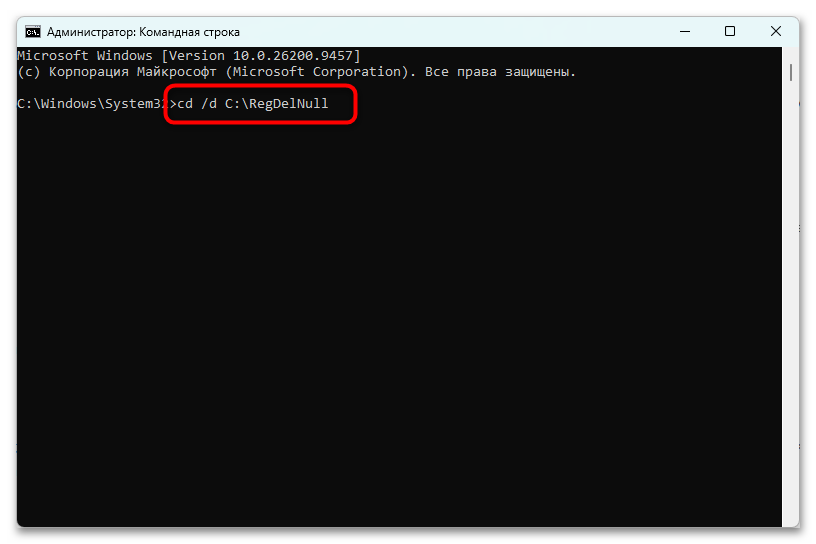
- Перейдите в папку с утилитой командой
cd /d C:\RegDelNull. - Введите команду
regdelnull64.exe HKLM\SOFTWARE -sи нажмите Enter. Параметр-sвключает проверку всех вложенных подразделов, а вместоHKLM\SOFTWAREможно указать любую другую ветку. - Если утилита обнаружит раздел со скрытым символом, она покажет его путь, где нулевой символ заменен звездочкой, а затем запросит подтверждение
Delete (y/n). Введитеyи нажмите Enter.
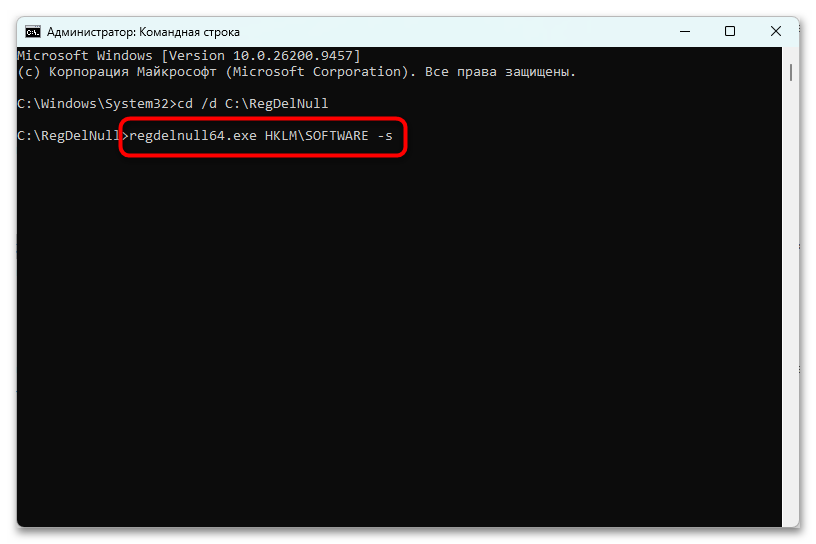
Сообщение Scan complete без найденных разделов означает, что скрытых символов в указанной ветке нет, а причина ошибки в другом. Проверить другую ветку можно той же командой с новым путем, например HKCU\Software.
Если ничего не помогло
Если раздел все равно не удаляется, причина обычно не в правах, а в том, что его использует другая программа либо защита. Найдите в списке ниже ситуацию, которая совпадает с вашей.
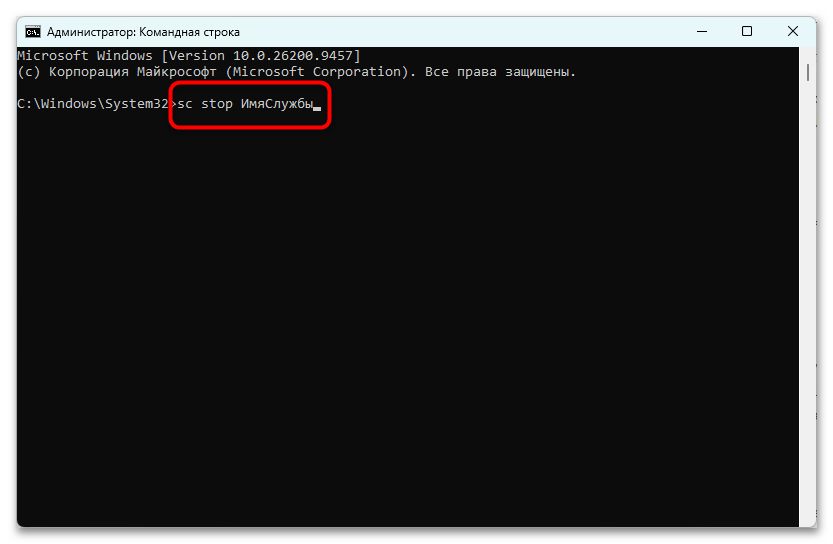
- Раздел принадлежит службе или драйверу. Сначала остановите и удалите саму службу: запустите «Командную строку» от имени администратора и введите
sc stop ИмяСлужбы, затемsc delete ИмяСлужбы. Имя службы совпадает с названием подраздела вHKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services. Так решается проблема с PawnIO: командыsc stop PawnIOиsc delete PawnIOосвобождают ключи, после чего остатки удаляются обычным способом. - Раздел защищен антивирусом, античитом или защитой от подделки Microsoft Defender. Такие программы блокируют изменение своих ключей даже от имени системы. Удалите программу штатным деинсталлятором, а если в ней есть самозащита, на время удаления отключите эту функцию.
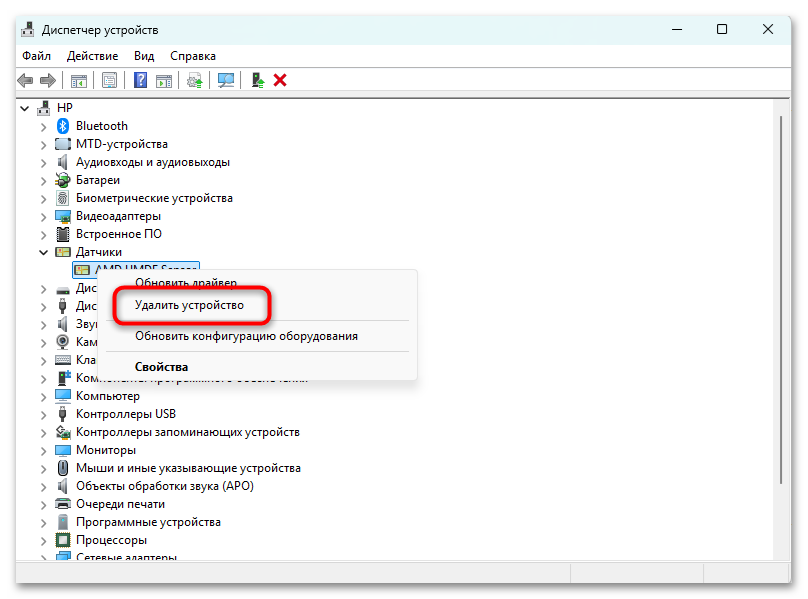
- Ошибка возникает на ключах устройства. Microsoft не рекомендует удалять их вручную: система сама убирает нужные ключи при удалении устройства. Откройте «Диспетчер устройств», щелкните по устройству правой кнопкой мыши, выберите «Удалить устройство» и при необходимости отметьте пункт об удалении драйвера.
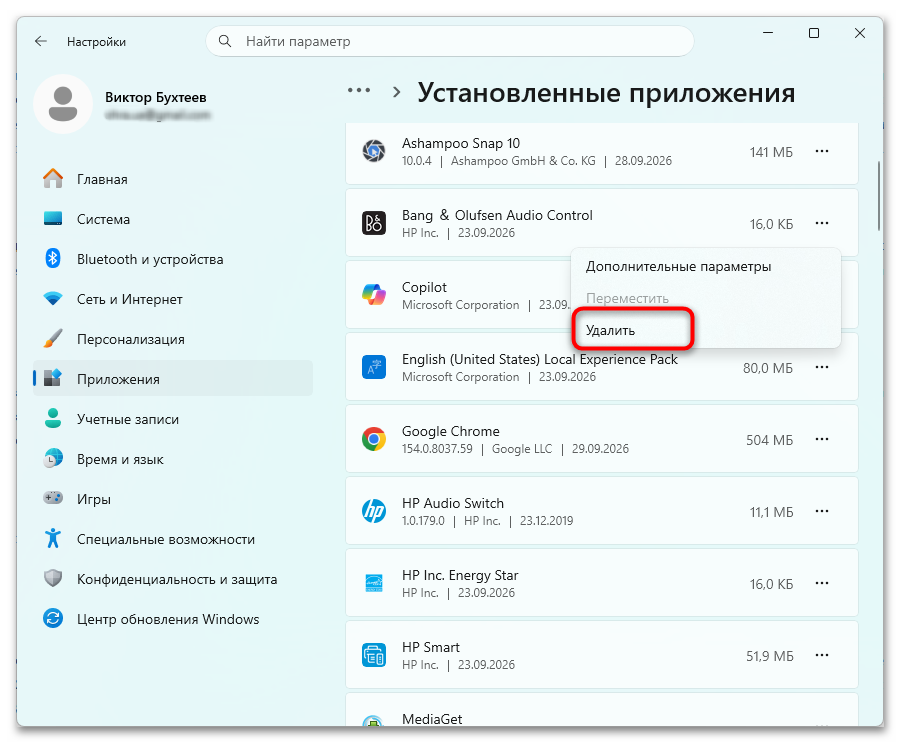
- Остались следы удаленной программы. Установите программу заново и удалите ее штатным деинсталлятором, а затем проверьте реестр. Стороннее средство вроде Revo Uninstaller дополнительно ищет остатки в реестре и на диске.
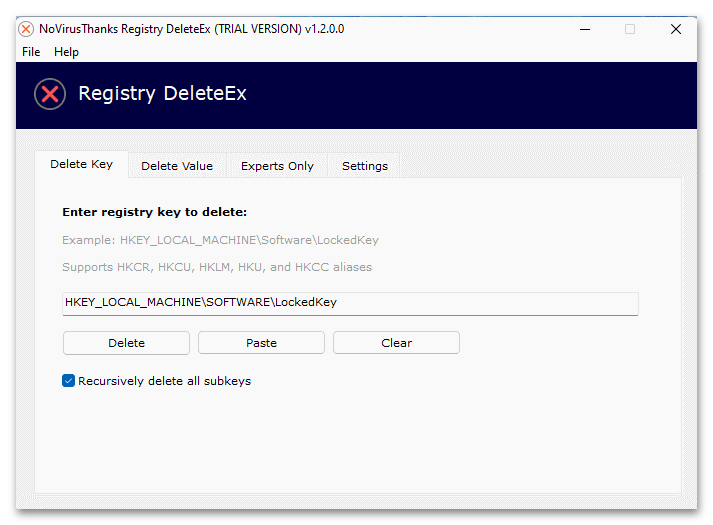
- Ключ заблокирован вредоносной программой. Проверьте систему антивирусом, после чего повторите удаление. Для сложных случаев подойдет утилита Registry DeleteEx от NoVirusThanks: она использует драйвер режима ядра, но распространяется как условно-бесплатная с пробным периодом 30 дней.
Еще есть похожие инструкции:
 Переключение между встроенной и дискретной видеокартами на ноутбуке HP
 Решение проблем с обнаружением принтера Canon
 Исправление ошибки «Unknown crash. Our engineers will look into this problem» в PUBG
 Открытие DLL-файлов для редактирования
 Автоматическая установка и обновление драйверов AMD
 Как узнать стиль разделов накопителя
 Устранение ошибки «Операция отменена вследствие действующих для компьютера ограничений»
 Включение клавиатуры на ноутбуке Lenovo
 Включение клавиатуры на ноутбуке ASUS
 Исправляем ошибку «ERR_SSL_PROTOCOL_ERROR» в Windows
 Скачивание и установка драйвера для Wi-Fi адаптера
 Исправление проблемы с библиотекой msvcp110.dll




обычным способом удалил PawnIO, остались ключи реестры, ни одним способом не удаляются
Здравствуйте, Алекс. PawnIO — это античит-драйвер, и его ключи реестра намеренно защищены от удаления на системном уровне. Именно поэтому стандартные методы из статьи не помогают — владельцем ключей числится не пользователь и не администратор, а сама система или драйвер.
Наиболее надежный способ в этом случае — удаление через безопасный режим. Перезагрузите компьютер в безопасном режиме (Win + R — msconfig — вкладка «Загрузка» — «Безопасный режим» — ОК — перезагрузка). В безопасном режиме большинство защитных драйверов не загружается, и их ключи реестра становятся доступны для удаления. Откройте редактор реестра от имени администратора, найдите нужные ключи и удалите их. После этого снимите галочку безопасного режима в msconfig и перезагрузитесь обратно в нормальный режим.
Если и в безопасном режиме ключи не удаляются, воспользуйтесь утилитой PsExec из пакета PsTools, она описана в варианте 3 статьи. Она запускает Редактор реестра от имени системной учетной записи NT AUTHORITY\SYSTEM, что дает права выше, чем у обычного администратора, и позволяет удалять даже самые защищенные ключи.